为什么做它?
从网上下载 .app ,未签名的应用,使用时会遇到无法验证开发者,应用已损坏等提示。即使确认下载来源可信,仍可能需要翻教程,手动执行 xattr 或 codesign 命令。
对于熟悉编程的技术人员可能不难,但对于不少非技术用户,想要自由使用未签名软件每次执行命令还是有一点点门槛的。
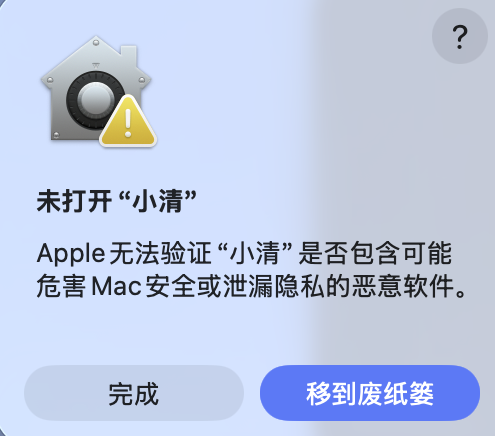
为了解决这个场景的痛点,我把相关的检查和处理流程做进了一个简单的小工具:
Peck 一下,轻松打开。 轻轻啄一下,还你软件自由。
怎么用?
把应用拖进 Peck,或点击选择应用:
- 查看应用路径、来源、签名状态和隔离标记。
- 确认来源可信后,选择移除下载隔离标记。
- 按需添加本地 ad-hoc 签名,两项操作可以独立选择。
- 查看处理结果,再决定是否打开应用。
看这里, 项目地址:https://github.com/eryajf/Peck
欢迎体验和 star 、提出建议。感谢
主界面:
处理软件过程(光这个交互过程,我就能玩上一天😂):


 Select Language